Re : Gratilog en HTTPS
#30
Pour résumer le problème qui apparemment n'est présent que chez moi, voilà ce que j'en déduis :
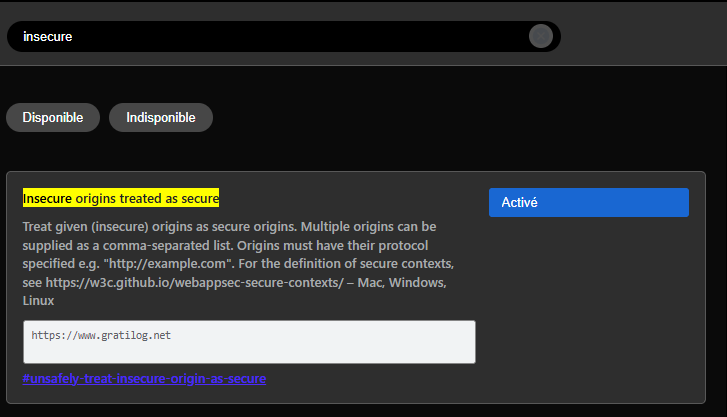
• L'option
opera://flags (#unsafely-treat-insecure-origin-as-secure) a bien été testée (avec les variantes
http:// et
https://, activée et relancée), sans effet.
•
Le statut connecté ou invité ne change rien, et le blocage touche même les fiches récemment mises à jour comme Rufus.
•
Le blocage est strictement propre à Opera (sans VPN ni bloqueur actif), alors que Edge Chromium, Firefox et Waterfox téléchargent le fichier sans erreur depuis le même ordinateur et la même connexion. Cela indique explicitement que le filtre anti-leech côté serveur (.htaccess / HTTP_REFERER) bloque la signature réseau d'Opera depuis le passage en HTTPS.
Le lien avec le problème sur Gratilog
C'est précisément parce que chaque éditeur ajoute sa propre surcouche réseau par-dessus Chromium qu'Opera et Edge ne se comportent pas à l'identique sur Gratilog :
• Edge conserve une gestion standard des requêtes et des redirections HTTPS/HTTP très proche du Chromium brut, ce que le serveur de Gratilog accepte sans broncher.
• Opera, à cause de ses modifications internes (notamment pour gérer son VPN natif, ses DNS et sa confidentialité), altère légèrement la façon dont la requête de téléchargement est transmise au serveur de Gratilog, ce qui déclenche la protection anti-leech malgré une base Chromium commune.